Accueil / Offres / Consultant Security AI
Offre spécialisée — Security AI & gouvernance IA
Consultant Security AI : auditer, gouverner, sécuriser vos IA
J’audite vos usages IA existants — y compris le shadow AI — et je structure la gouvernance nécessaire pour les déployer en confiance : conformité réglementaire, gestion des risques LLM, traçabilité des décisions.
5+
Workflows sous gouvernance IA documentée
−40%
Temps de traitement documentaire
150+
Collaborateurs formés aux risques IA
100%
Audit OWASP LLM & RGPD validés
Offre d’accompagnement
Trois piliers pour maîtriser le risque IA sans freiner l’innovation
De la détection du shadow AI à l’audit technique des agents déployés en production.
Cartographie & diagnostic
Identification des usages IA (déclarés et non déclarés), cartographie exhaustive du shadow AI, classification des systèmes selon les niveaux de risque.
01
Gouvernance & conformité
Mise en conformité AI Act, structuration selon l’ISO 42001, chartes d’usage, politiques d’utilisation responsable et gestion des fournisseurs IA.
02
Audit technique de sécurité
Analyse des agents IA en production selon OWASP LLM Top 10 et MITRE ATLAS, tests de robustesse (prompt injection, excessive agency), remédiation.
03
Le différenciateur Security AI
L’intelligence artificielle sous contrôle rigoureux des risques
Déployer des agents IA sans gouvernance expose aux fuites de données sensibles, aux attaques par injection et aux non-conformités. J’interviens pour structurer ce cadre et auditer vos systèmes avec des méthodes éprouvées.
Passerelles de sécurité & anonymisation
Filtrage, contrôle des flux et masquage automatique des données sensibles (PII, secrets) avant exposition aux modèles.
Audit OWASP LLM Top 10 & MITRE ATLAS
Fuites de contexte, injections de prompts, excessive agency et empoisonnement de données.
Conformité AI Act & ISO 42001
Classification réglementaire des systèmes, traçabilité des décisions automatisées et documentation technique opposable.
Audit & gouvernance IA
Sécuriser les agents IA en production
Accompagnement de PME et cabinets de conseil : audit OWASP LLM Top 10 des agents en production, cartographie du shadow AI et mise en conformité réglementaire.
- 5+ workflows GRC sous gouvernance IA documentée
- −40 % de temps de traitement documentaire
- 150+ collaborateurs formés aux chartes d’usage IA
AI Act
RÈGLEMENT UE
ISO 42001
SMIA
OWASP
LLM TOP 10
MITRE
ATLAS
RGPD
CNIL
L’audit de sécurité selon l’OWASP LLM et la cartographie du shadow AI nous ont permis de cadrer nos usages en toute sérénité, en garantissant la conformité réglementaire et la protection de nos données sensibles.
Directeur des Systèmes d’Information & Sécurité
Secteur conseil & services aux entreprises
Gratuit
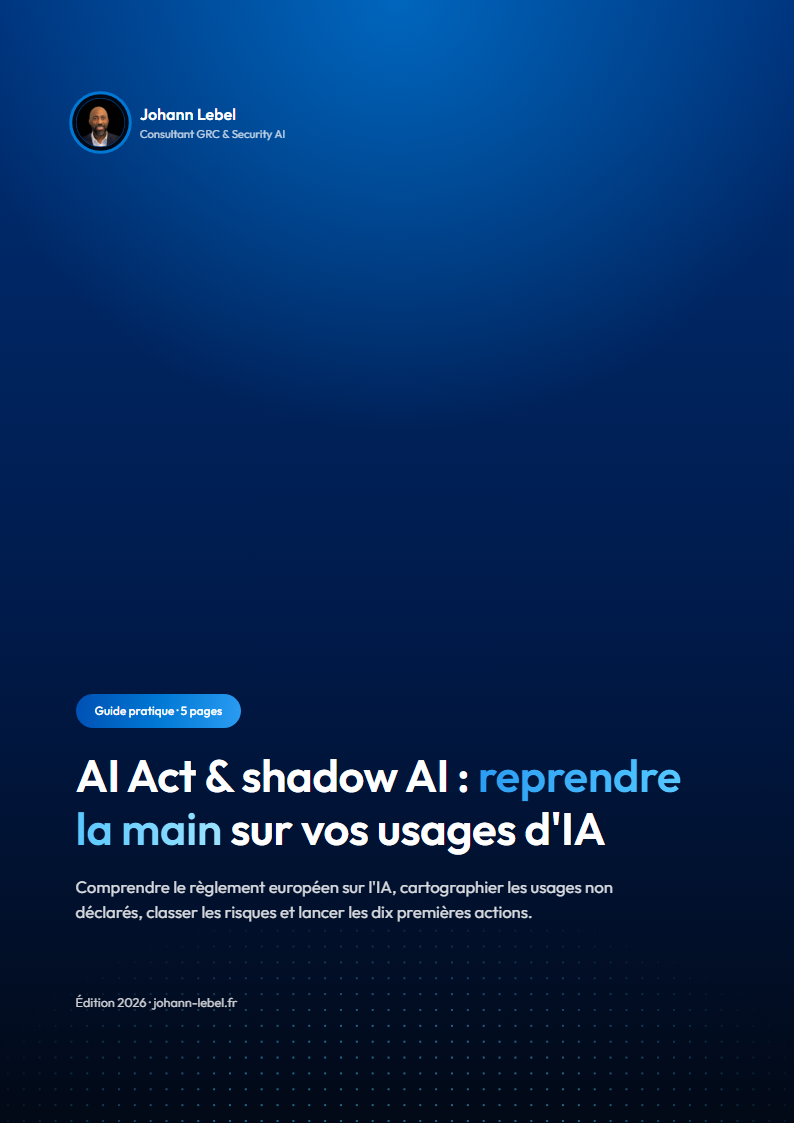
Ressource gratuite · PDF · Guide pratique · 5 pages
AI Act & shadow AI : reprendre la main sur vos usages d’IA
Comprendre l’AI Act, cartographier les usages d’IA non déclarés, classer les risques et lancer les dix premières actions — en cinq pages.
- L’AI Act en une page : niveaux de risque, rôles, calendrier
- La méthode en cinq étapes pour cartographier le shadow AI
- Une grille de classement, un modèle de registre et un plan d’action à 90 jours
Le PDF vous est envoyé par e-mail. Votre adresse sert à cet envoi ; vous ne recevez mes conseils que si vous cochez la case. Aucune revente. Mentions légales.
Diagnostic gratuit
Un projet d’audit, de gouvernance ou de sécurité IA ?
Évaluons ensemble votre posture et vos enjeux lors d’un diagnostic offert de 30 minutes.
Visio 30 min
Créneaux via Calendly